Domain gofs.de kaufen?
Wir ziehen mit dem Projekt
gofs.de um.
Sind Sie am Kauf der Domain
gofs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gofs.de kaufen?
Was sind effektive Methoden zur Erkennung und Abwehr von Spionageaktivitäten in Regierungsorganisationen?
Effektive Methoden zur Erkennung und Abwehr von Spionageaktivitäten in Regierungsorganisationen umfassen die Implementierung von strengen Zugriffskontrollen, regelmäßige Überprüfungen der IT-Systeme und Sensibilisierung der Mitarbeiter für Sicherheitsrisiken. Zudem können Technologien wie Intrusion Detection Systems und Data Loss Prevention Tools eingesetzt werden, um verdächtige Aktivitäten zu identifizieren und zu blockieren. Eine enge Zusammenarbeit mit Sicherheitsbehörden und der Austausch von Informationen mit anderen Regierungsorganisationen können ebenfalls dazu beitragen, Spionageaktivitäten frühzeitig zu erkennen und zu bekämpfen. **
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **

Ähnliche Suchbegriffe für BotNet-Erkennung-und-Abwehr
Top-Angebote
Produkte zum Begriff BotNet-Erkennung-und-Abwehr:
-
Plüschhase mit Projektor, Licht und KI- Erkennung von WeinenLichtprojektor - Baby, Innenbereich, auf Batterien, Toneffekte, das Thema der Projektion des Universums und der Sterne, Abmessungen 22 × 25 × 13 cm (H × B × T), bei Detektion wird nur eine Melodie ausgelöst, und es kann kein weißes Rauschen eingestellt werden Kinderprojektor - PlüschhaseMit Projektor, Licht und AI-WeinerkennungIst Ihr kleiner Sprössling unruhig, müde und braucht Ruhe? Gönnenn Sie ihm diese Einschlafhilfe - ein plüschiges Kaninchen. Das Plü19,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
CETEBE Abwehr plus mit Vitamin C, D und ZinkAnwendungsgebiet von CETEBE Abwehr plus mit Vitamin C, D und Zink Cetebe® ABWEHR plusNahrungsergänzungsmittel – zur 3-fachen Unterstützung der Abwehrkräfte, 300 mg ZEITPERLEN® Vitamin C, 10 μg Vitamin D3 und 10 mg Zink, geschmacksneutralMIT CETEBE® ABWEHR PLUS DIE ABWEHRKRÄFTE UNTERSTÜTZENCetebe® ABWEHR plus Kapseln enthalten wichtige Vitalstoffe wie Vitamin C, D und Zink, die nachweislich zu einer normalen Funktion des Immunsystems beitragen können. Vitamin C trägt zu einer normalen Funktion des Immunsystems während und nach intensiver körperlicher Betätigung bei. Vitamin D trägt zur normalen Funktion des Immunsystems sowie zur Erhaltung normaler Knochen und Muskelfunktionen bei. Zink wiederum trägt zu einer normalen Funktion des Immunsystems und zur Erhaltung normaler Haut, Haare und Nägel bei. Die Cetebe® ZEITPERLEN sorgen dafür, dass der Körper kontinuierlich mit Vitamin C versorgt wird, was eine optimale Verarbeitung und Speicherung des Vitamins ermöglicht. Eine Kapsel pro Tag mit ausreichend Flüssigkeit eingenommen, kann eine zuverlässige Versorgung mit Vitamin C, D und Zink bieten, um das Immunsystem zu unterstützen und die Abwehrkräfte zu unterstützen.WEITERFÜHRENDE INFORMATIONEN:Cetebe® ABWEHR plus zur Unterstützung……des Immunsystems in der nasskalten Jahreszeit, wenn Erkältungen häufiger auftreten.…bei starker körperlicher Belastung.…bei Stress und der damit einhergehenden erhöhten Anfälligkeit für Atemwegsinfekte. HÄUFIGE FRAGEN & ANTWORTEN: Welche Inhaltsstoffe enthält Cetebe® ABWEHR plus?Cetebe® ABWEHR plus enthält 300 mg ZEITPERLEN® Vitamin C, 10 μg Vitamin D3 und 10 mg Zink.Die Zutaten sind: Vitamin C, Gelatine, Füllstoff mikrokristalline Cellulose, Zinkgluconat, Überzugmittel Schellack, Talkum und Stearinsäure, Saccharose, gehärtetes pflanzliches Fett (Kokos- und Palmkernfett), Maisstärke, Farbstoff Riboflavin, Säureregulator Weinsäure, Vitamin D3. Was ist ZEITPERLEN®54,39 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
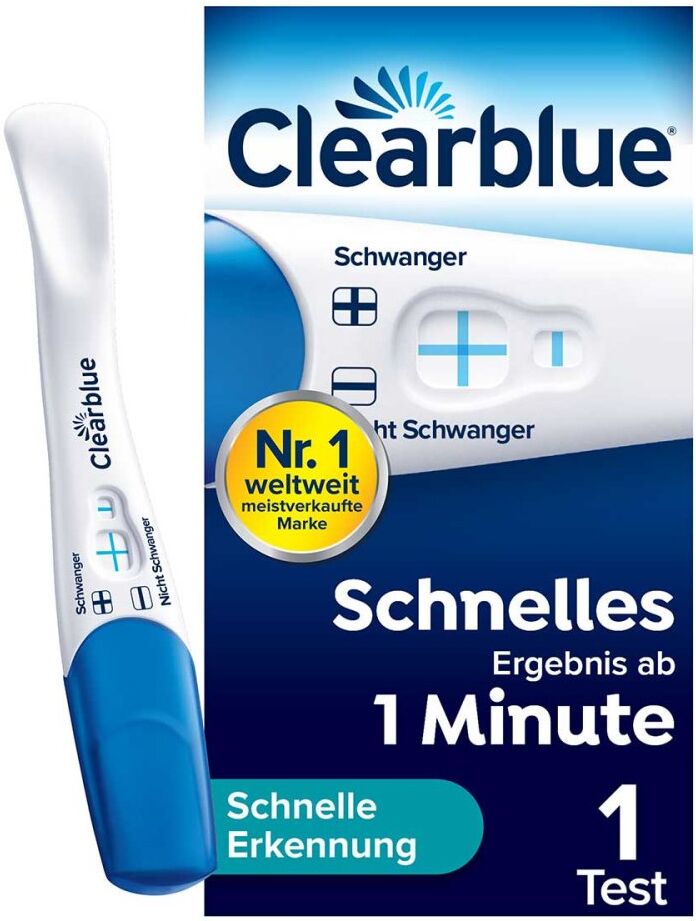
Clearblue Schwangerschaftstest schnelle ErkennungAnwendungsgebiet von Clearblue Schwangerschaftstest schnelle Erkennung Clearblue Schwangerschaftstest schnelle Erkennung - Schnell und zuverlässigAlle Clearblue Schwangerschaftstests sind ÜBER 99% ZUVERLÄSSIG in der Erkennung einer Schwangerschaft ab dem Fälligkeitstag Ihrer Periode, für ein eindeutiges und zuverlässiges Ergebnis, wenn Sie es am dringendsten benötigen. SCHNELLES ERGEBNIS: Wenn Sie vermuten,schwanger zu sein, möchten Sie möglichst schnell Klarheit.Der Clearblue Schwangerschaftstest Schnelle Erkennung kann Ihnen das Ergebnis „Schwanger“ INNERHALB VON 1 MINUTE anzeigen, wenn Sie ab dem Tag des Ausbleibens Ihrer Periode testen. Warten Sie 3 Minuten, bis sich das Ergebnis „Nicht Schwanger“ bestätigt. EINDEUTIGES ERGEBNIS: Die Ergebnisse dieses Schwangerschaftstests sind EINDEUTIG UND EINFACH ABZULESEN: „+“ für Schwanger, „-“ für Nicht Schwanger. EINFACH IN DER ANWENDUNG: Dank seiner besonders breiten, sich färbenden Testspitze, um anzuzeigen, dass der Test funktioniert, und dem ergonomisch geformten Griff zur einfachen Probeaufnahme ist er ein BESONDERS EINFACH ANZUWENDENDER Schwangerschaftstest zur Heimanwendung. Außerdem hilft unsere Clearblue Floodguard(TM)-Technologie dabei, die häufigste Ursache für gemeldete Benutzerfehler – zu starke Befeuchtung des Teststreifens – um über 70% zu reduzieren. NR. 1 WELTWEIT MEISTVERKAUFTE MARKE: Clearblue ist die Nr. 1 weltweit meistverkaufte Marke*, mit mehr als 40 Jahren Wissenschaft.Vor dem Testen sehen Sie möglicherweise eine schwache horizontale Linie im Ergebnisfenster. Nach dem Testen verdunkelt sich diese Linie, um Ihnen das Ablesen Ihres Ergebnisses zu erleichtern, entweder „Schwanger“ (+) oder „Nicht Schwanger“ (-).*Bei Schwangerschafts und Fruchtbarkeitstests zur Heimanwendung. Unabhängige Marktforschungsdaten internationale Verkäufe.Wirkstoffe / Inhaltsstoffe / ZutatenClearblue Schwangerschaftstest schnelle Erkennung7,36 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Storck, Timo: Abwehr und WiderstandAbwehr und Widerstand , Dem Grundgedanken des (unbewussten) psychischen Konflikts folgend wird beleuchtet, welche Rolle Abwehrprozesse hierbei spielen. Es wird etwas vom Bewusstsein ferngehalten und zugleich umgearbeitet, sodass es im Erleben auftauchen kann, wenn auch in veränderter Form. Dabei lassen sich unterschiedliche Formen von Abwehrmechanismen unterscheiden sowie Abwehrformationen oder interpersonell strukturiertes Abwehrverhalten. Zu beachten bleibt, wann ein Umgang mit Konflikten als eine Abwehr und wann als eine gelingende Bewältigung zu bewerten ist. Hinzu treten Überlegungen zum Widerstand als Form, in der sich Abwehrvorgänge in Behandlungen zeigen und sich gegen Veränderung richten. , Karosserie-Kits > Karosserie & Exterieur Styling , Erscheinungsjahr: 202102, Produktform: Kartoniert, Titel der Reihe: Grundelemente psychodynamischen Denkens / Konzeptuelle Kritik, klinische Praxis, wissenschaftlicher Transfer#6#, Autoren: Storck, Timo, Seitenzahl/Blattzahl: 189, Themenüberschrift: PSYCHOLOGY / Psychotherapy / Psychoanalysis, Keyword: Abwehr; Beziehung; Intervention; Psychoanalyse; Psychoanalyse nach Freud; Psychodynamik; Psychodynamische Psychotherapie; Sigmund Freud; Widerstand, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse, Warengruppe: HC/Psychologie/Psychologische Ratgeber, Fachkategorie: Psychoanalyse (Freud), UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, W., GmbH, Länge: 203, Breite: 141, Höhe: 15, Gewicht: 233, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Welche Rolle spielen Antikörper im Immunsystem und wie können sie zur Erkennung und Abwehr von Krankheitserregern beitragen?
Antikörper sind Proteine, die vom Immunsystem produziert werden, um Krankheitserreger zu erkennen und zu bekämpfen. Sie binden sich spezifisch an Antigene auf den Erregern und markieren sie für die Zerstörung durch andere Immunzellen. Auf diese Weise tragen Antikörper dazu bei, Infektionen zu verhindern oder zu bekämpfen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Welche Aktivitäten bevorzugst du in deiner Freizeit zur Entspannung und Erholung?
In meiner Freizeit bevorzuge ich Yoga, da es mir hilft, meinen Geist zu beruhigen und meinen Körper zu entspannen. Außerdem genieße ich lange Spaziergänge in der Natur, um frische Luft zu schnappen und den Kopf freizubekommen. Abends lese ich gerne ein gutes Buch, um abzuschalten und mich zu entspannen. **
-
Welche Aktivitäten bevorzugen Menschen zur Erholung und Entspannung in ihrer Freizeit?
Menschen bevorzugen Aktivitäten wie Spaziergänge in der Natur, Lesen oder Musik hören, um sich zu erholen und zu entspannen. Sportliche Betätigungen wie Yoga, Schwimmen oder Radfahren sind ebenfalls beliebt. Viele genießen auch das Reisen oder das Treffen mit Freunden und Familie in ihrer Freizeit. **

Wie können Unternehmen ihre Systeme effektiv vor Malware-Attacken schützen? Welche Tools und Maßnahmen empfehlen Experten zur Malware-Erkennung und -Abwehr?
Unternehmen können ihre Systeme effektiv vor Malware-Attacken schützen, indem sie regelmäßige Sicherheitsupdates durchführen, Firewalls und Antivirenprogramme verwenden und Mitarbeiter in Sicherheitsbewusstsein schulen. Experten empfehlen außerdem die Verwendung von Intrusion Detection Systems (IDS), Endpoint Protection Platforms (EPP) und Security Information and Event Management (SIEM) Tools zur Malware-Erkennung und -Abwehr. Es ist auch wichtig, regelmäßige Backups durchzuführen und Incident Response Pläne zu erstellen, um im Falle eines Angriffs schnell reagieren zu können. **
Macht Tischtennis moderne Abwehr und klassische Abwehr Sinn?
Ja, sowohl moderne Abwehr als auch klassische Abwehr haben ihre Berechtigung im Tischtennis. Moderne Abwehrspieler zeichnen sich durch schnelle und aggressive Schläge aus, während klassische Abwehrspieler eher auf eine defensive Spielweise setzen und versuchen, ihre Gegner durch ihre hohe Ballkontrolle und Präzision zu überlisten. Beide Spielstile erfordern unterschiedliche Techniken und Taktiken, und es kommt letztendlich auf die individuellen Fähigkeiten und Vorlieben des Spielers an. **
Top-Angebote
Produkte zum Begriff BotNet-Erkennung-und-Abwehr:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gardigo Mäuse-AbwehrDie Maus, die hierzulande lebt und ihr Unwesen treibt, hat einen sehr ausgeprägten Gehörsinn. Im Vergleich zum Menschen nimmt die Maus sehr viel höhere Töne wahr. Mäuse unterhalten sich untereinander im Ultraschallton-Bereich, nur Angst oder Wuttöne sind teilweise von den Menschen hörbar. Diese Eigenschaft macht sich unser Gerät zu Nutze und sendet Schallwellen im Ultraschallbereich aus. Diese sind für Menschen nicht hörbar, für die Maus aber auf Dauer sehr lästig, sodass sie sich nach einem ruhigeren Plätzchen umschaut.Maße 6,5 x 6,5 x 6,8 cmFarbe WeissLieferumfang 1 Gardigo Mäuse-Abwehr 1 BedienungsanleitungHinweise Ausschließlich für den Einsatz in geschlossenen Räumen geeignet Wählen Sie eine Steckdose, die nach vorne hin mindestens 1 m frei von Hindernissen ist Bringen Sie das Gerät nicht hinter Möbeln, Vorhängen oder anderen Gegenständen anTechnische Daten: Wirkungsbereich: ca. 25 m2 Frequenz: ca. 35 kHz Stromverbrauch: 0,2 W Stromstärke: 0,9 mA Spannung: 220 - 240 V/50 - 60 Hz Betriebsanzeige (LED)11,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Plüschhase mit Projektor, Licht und KI- Erkennung von WeinenLichtprojektor - Baby, Innenbereich, auf Batterien, Toneffekte, das Thema der Projektion des Universums und der Sterne, Abmessungen 22 × 25 × 13 cm (H × B × T), bei Detektion wird nur eine Melodie ausgelöst, und es kann kein weißes Rauschen eingestellt werden Kinderprojektor - PlüschhaseMit Projektor, Licht und AI-WeinerkennungIst Ihr kleiner Sprössling unruhig, müde und braucht Ruhe? Gönnenn Sie ihm diese Einschlafhilfe - ein plüschiges Kaninchen. Das Plü19,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
CETEBE Abwehr plus mit Vitamin C, D und ZinkAnwendungsgebiet von CETEBE Abwehr plus mit Vitamin C, D und Zink Cetebe® ABWEHR plusNahrungsergänzungsmittel – zur 3-fachen Unterstützung der Abwehrkräfte, 300 mg ZEITPERLEN® Vitamin C, 10 μg Vitamin D3 und 10 mg Zink, geschmacksneutralMIT CETEBE® ABWEHR PLUS DIE ABWEHRKRÄFTE UNTERSTÜTZENCetebe® ABWEHR plus Kapseln enthalten wichtige Vitalstoffe wie Vitamin C, D und Zink, die nachweislich zu einer normalen Funktion des Immunsystems beitragen können. Vitamin C trägt zu einer normalen Funktion des Immunsystems während und nach intensiver körperlicher Betätigung bei. Vitamin D trägt zur normalen Funktion des Immunsystems sowie zur Erhaltung normaler Knochen und Muskelfunktionen bei. Zink wiederum trägt zu einer normalen Funktion des Immunsystems und zur Erhaltung normaler Haut, Haare und Nägel bei. Die Cetebe® ZEITPERLEN sorgen dafür, dass der Körper kontinuierlich mit Vitamin C versorgt wird, was eine optimale Verarbeitung und Speicherung des Vitamins ermöglicht. Eine Kapsel pro Tag mit ausreichend Flüssigkeit eingenommen, kann eine zuverlässige Versorgung mit Vitamin C, D und Zink bieten, um das Immunsystem zu unterstützen und die Abwehrkräfte zu unterstützen.WEITERFÜHRENDE INFORMATIONEN:Cetebe® ABWEHR plus zur Unterstützung……des Immunsystems in der nasskalten Jahreszeit, wenn Erkältungen häufiger auftreten.…bei starker körperlicher Belastung.…bei Stress und der damit einhergehenden erhöhten Anfälligkeit für Atemwegsinfekte. HÄUFIGE FRAGEN & ANTWORTEN: Welche Inhaltsstoffe enthält Cetebe® ABWEHR plus?Cetebe® ABWEHR plus enthält 300 mg ZEITPERLEN® Vitamin C, 10 μg Vitamin D3 und 10 mg Zink.Die Zutaten sind: Vitamin C, Gelatine, Füllstoff mikrokristalline Cellulose, Zinkgluconat, Überzugmittel Schellack, Talkum und Stearinsäure, Saccharose, gehärtetes pflanzliches Fett (Kokos- und Palmkernfett), Maisstärke, Farbstoff Riboflavin, Säureregulator Weinsäure, Vitamin D3. Was ist ZEITPERLEN®54,39 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Was sind effektive Methoden zur Erkennung und Abwehr von Spionageaktivitäten in Regierungsorganisationen?
Effektive Methoden zur Erkennung und Abwehr von Spionageaktivitäten in Regierungsorganisationen umfassen die Implementierung von strengen Zugriffskontrollen, regelmäßige Überprüfungen der IT-Systeme und Sensibilisierung der Mitarbeiter für Sicherheitsrisiken. Zudem können Technologien wie Intrusion Detection Systems und Data Loss Prevention Tools eingesetzt werden, um verdächtige Aktivitäten zu identifizieren und zu blockieren. Eine enge Zusammenarbeit mit Sicherheitsbehörden und der Austausch von Informationen mit anderen Regierungsorganisationen können ebenfalls dazu beitragen, Spionageaktivitäten frühzeitig zu erkennen und zu bekämpfen. **
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Welche Rolle spielen Antikörper im Immunsystem und wie können sie zur Erkennung und Abwehr von Krankheitserregern beitragen?
Antikörper sind Proteine, die vom Immunsystem produziert werden, um Krankheitserreger zu erkennen und zu bekämpfen. Sie binden sich spezifisch an Antigene auf den Erregern und markieren sie für die Zerstörung durch andere Immunzellen. Auf diese Weise tragen Antikörper dazu bei, Infektionen zu verhindern oder zu bekämpfen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
Ähnliche Suchbegriffe für BotNet-Erkennung-und-Abwehr
-
Clearblue Schwangerschaftstest schnelle ErkennungAnwendungsgebiet von Clearblue Schwangerschaftstest schnelle Erkennung Clearblue Schwangerschaftstest schnelle Erkennung - Schnell und zuverlässigAlle Clearblue Schwangerschaftstests sind ÜBER 99% ZUVERLÄSSIG in der Erkennung einer Schwangerschaft ab dem Fälligkeitstag Ihrer Periode, für ein eindeutiges und zuverlässiges Ergebnis, wenn Sie es am dringendsten benötigen. SCHNELLES ERGEBNIS: Wenn Sie vermuten,schwanger zu sein, möchten Sie möglichst schnell Klarheit.Der Clearblue Schwangerschaftstest Schnelle Erkennung kann Ihnen das Ergebnis „Schwanger“ INNERHALB VON 1 MINUTE anzeigen, wenn Sie ab dem Tag des Ausbleibens Ihrer Periode testen. Warten Sie 3 Minuten, bis sich das Ergebnis „Nicht Schwanger“ bestätigt. EINDEUTIGES ERGEBNIS: Die Ergebnisse dieses Schwangerschaftstests sind EINDEUTIG UND EINFACH ABZULESEN: „+“ für Schwanger, „-“ für Nicht Schwanger. EINFACH IN DER ANWENDUNG: Dank seiner besonders breiten, sich färbenden Testspitze, um anzuzeigen, dass der Test funktioniert, und dem ergonomisch geformten Griff zur einfachen Probeaufnahme ist er ein BESONDERS EINFACH ANZUWENDENDER Schwangerschaftstest zur Heimanwendung. Außerdem hilft unsere Clearblue Floodguard(TM)-Technologie dabei, die häufigste Ursache für gemeldete Benutzerfehler – zu starke Befeuchtung des Teststreifens – um über 70% zu reduzieren. NR. 1 WELTWEIT MEISTVERKAUFTE MARKE: Clearblue ist die Nr. 1 weltweit meistverkaufte Marke*, mit mehr als 40 Jahren Wissenschaft.Vor dem Testen sehen Sie möglicherweise eine schwache horizontale Linie im Ergebnisfenster. Nach dem Testen verdunkelt sich diese Linie, um Ihnen das Ablesen Ihres Ergebnisses zu erleichtern, entweder „Schwanger“ (+) oder „Nicht Schwanger“ (-).*Bei Schwangerschafts und Fruchtbarkeitstests zur Heimanwendung. Unabhängige Marktforschungsdaten internationale Verkäufe.Wirkstoffe / Inhaltsstoffe / ZutatenClearblue Schwangerschaftstest schnelle Erkennung7,36 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Storck, Timo: Abwehr und WiderstandAbwehr und Widerstand , Dem Grundgedanken des (unbewussten) psychischen Konflikts folgend wird beleuchtet, welche Rolle Abwehrprozesse hierbei spielen. Es wird etwas vom Bewusstsein ferngehalten und zugleich umgearbeitet, sodass es im Erleben auftauchen kann, wenn auch in veränderter Form. Dabei lassen sich unterschiedliche Formen von Abwehrmechanismen unterscheiden sowie Abwehrformationen oder interpersonell strukturiertes Abwehrverhalten. Zu beachten bleibt, wann ein Umgang mit Konflikten als eine Abwehr und wann als eine gelingende Bewältigung zu bewerten ist. Hinzu treten Überlegungen zum Widerstand als Form, in der sich Abwehrvorgänge in Behandlungen zeigen und sich gegen Veränderung richten. , Karosserie-Kits > Karosserie & Exterieur Styling , Erscheinungsjahr: 202102, Produktform: Kartoniert, Titel der Reihe: Grundelemente psychodynamischen Denkens / Konzeptuelle Kritik, klinische Praxis, wissenschaftlicher Transfer#6#, Autoren: Storck, Timo, Seitenzahl/Blattzahl: 189, Themenüberschrift: PSYCHOLOGY / Psychotherapy / Psychoanalysis, Keyword: Abwehr; Beziehung; Intervention; Psychoanalyse; Psychoanalyse nach Freud; Psychodynamik; Psychodynamische Psychotherapie; Sigmund Freud; Widerstand, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse, Warengruppe: HC/Psychologie/Psychologische Ratgeber, Fachkategorie: Psychoanalyse (Freud), UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, W., GmbH, Länge: 203, Breite: 141, Höhe: 15, Gewicht: 233, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kampe, Leonie: AbwehrAbwehr , Das Konzept der Abwehr bezeichnet automatisierte psychologische Prozesse, die Menschen einsetzen, um unangenehme Gefühle oder innere und äußere Konflikte aus dem Bewusstsein auszuklammern. Diese Prozesse können eine Schutzfunktion haben und adaptiv sein. Wenn sie maladaptiv, rigide oder interpersonell gestaltet sind, bedingen sie aber auch die Entstehung und den Verlauf psychischer Störungen. Das Phänomen der Abwehr ist daher zentral für das klinische Verständnis von psychischen Erkrankungen sowie für den psychotherapeutischen Prozess. Leonie Kampe untersucht den psychodynamischen Begriff der Abwehr, indem sie zunächst unterschiedliche Definitionen des Konzepts aus historischer und entwicklungstheoretischer Perspektive aufarbeitet und schließlich die unterschiedlichen Adaptionsniveaus von Abwehr beschreibt. Anschließend stellt sie die klinisch-praktische Bedeutung des Abwehrbegriffs heraus, indem sie anhand anschaulicher Fallbeispiele einzelne störungsspezifische Abwehrprozesse identifiziert, unterschiedliche Funktionsniveaus der Abwehr präsentiert sowie diagnostische Herausforderungen und Methoden aufzeigt. Durch die ausführliche Darstellung schwieriger Therapiesituationen im Zusammenhang mit Abwehr wird der Umgang damit erleichtert. , Kennzeichenhalterungen > Karosserie & Exterieur Styling , Erscheinungsjahr: 202505, Titel der Reihe: Analyse der Psyche und Psychotherapie##, Autoren: Kampe, Leonie, Seitenzahl/Blattzahl: 140, Keyword: Abwehr; Analyse der Psyche; Basiswissen Psychotherapie; Behandlungstechnik; Coping; Diagnostik; Emotionsregulation; Krise; Narzissmus; Psychoanalyse; Psychotherapie; Spaltung; Therapeutische Beziehung; Verdrängung; Widerstand, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychologie / Emotionen, Sexualität~Psychologie / Person, Persönlichkeit, Ich-Psychologie~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Psychologie: Emotionen~Das Selbst, das Ich, Identität und Persönlichkeit~Psychotherapie~Ratgeber, Sachbuch: Psychologie, Warengruppe: TB/Psychologie/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 125, Höhe: 12, Gewicht: 204, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,22,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Aktivitäten bevorzugst du in deiner Freizeit zur Entspannung und Erholung?
In meiner Freizeit bevorzuge ich Yoga, da es mir hilft, meinen Geist zu beruhigen und meinen Körper zu entspannen. Außerdem genieße ich lange Spaziergänge in der Natur, um frische Luft zu schnappen und den Kopf freizubekommen. Abends lese ich gerne ein gutes Buch, um abzuschalten und mich zu entspannen. **
-
Welche Aktivitäten bevorzugen Menschen zur Erholung und Entspannung in ihrer Freizeit?
Menschen bevorzugen Aktivitäten wie Spaziergänge in der Natur, Lesen oder Musik hören, um sich zu erholen und zu entspannen. Sportliche Betätigungen wie Yoga, Schwimmen oder Radfahren sind ebenfalls beliebt. Viele genießen auch das Reisen oder das Treffen mit Freunden und Familie in ihrer Freizeit. **
-
Wie können Unternehmen ihre Systeme effektiv vor Malware-Attacken schützen? Welche Tools und Maßnahmen empfehlen Experten zur Malware-Erkennung und -Abwehr?
Unternehmen können ihre Systeme effektiv vor Malware-Attacken schützen, indem sie regelmäßige Sicherheitsupdates durchführen, Firewalls und Antivirenprogramme verwenden und Mitarbeiter in Sicherheitsbewusstsein schulen. Experten empfehlen außerdem die Verwendung von Intrusion Detection Systems (IDS), Endpoint Protection Platforms (EPP) und Security Information and Event Management (SIEM) Tools zur Malware-Erkennung und -Abwehr. Es ist auch wichtig, regelmäßige Backups durchzuführen und Incident Response Pläne zu erstellen, um im Falle eines Angriffs schnell reagieren zu können. **
-
Macht Tischtennis moderne Abwehr und klassische Abwehr Sinn?
Ja, sowohl moderne Abwehr als auch klassische Abwehr haben ihre Berechtigung im Tischtennis. Moderne Abwehrspieler zeichnen sich durch schnelle und aggressive Schläge aus, während klassische Abwehrspieler eher auf eine defensive Spielweise setzen und versuchen, ihre Gegner durch ihre hohe Ballkontrolle und Präzision zu überlisten. Beide Spielstile erfordern unterschiedliche Techniken und Taktiken, und es kommt letztendlich auf die individuellen Fähigkeiten und Vorlieben des Spielers an. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.